Alternance · 2ᵉ année
Déploiement d'un XDR — CrowdStrike Falcon
Moderniser la protection des postes et serveurs face aux menaces avancées : ransomwares et attaques sans fichier.
Contexte
L'antivirus traditionnel ne suffisait plus face aux menaces modernes. Il fallait passer à une détection et réponse en temps réel sur l'ensemble du parc.
Objectifs
- Couvrir l'intégralité du parc (postes + serveurs)
- Détecter les menaces avancées en temps réel
- Automatiser le déploiement sans intervention manuelle poste par poste
Mon rôle
J'ai pris en charge la phase opérationnelle : configuration des paquets d'installation du Falcon Sensor et automatisation de leur distribution sur les postes clients via une GPO.
Technologies
CrowdStrike Falcon · EDR / XDR · Falcon Sensor · GPO Active Directory
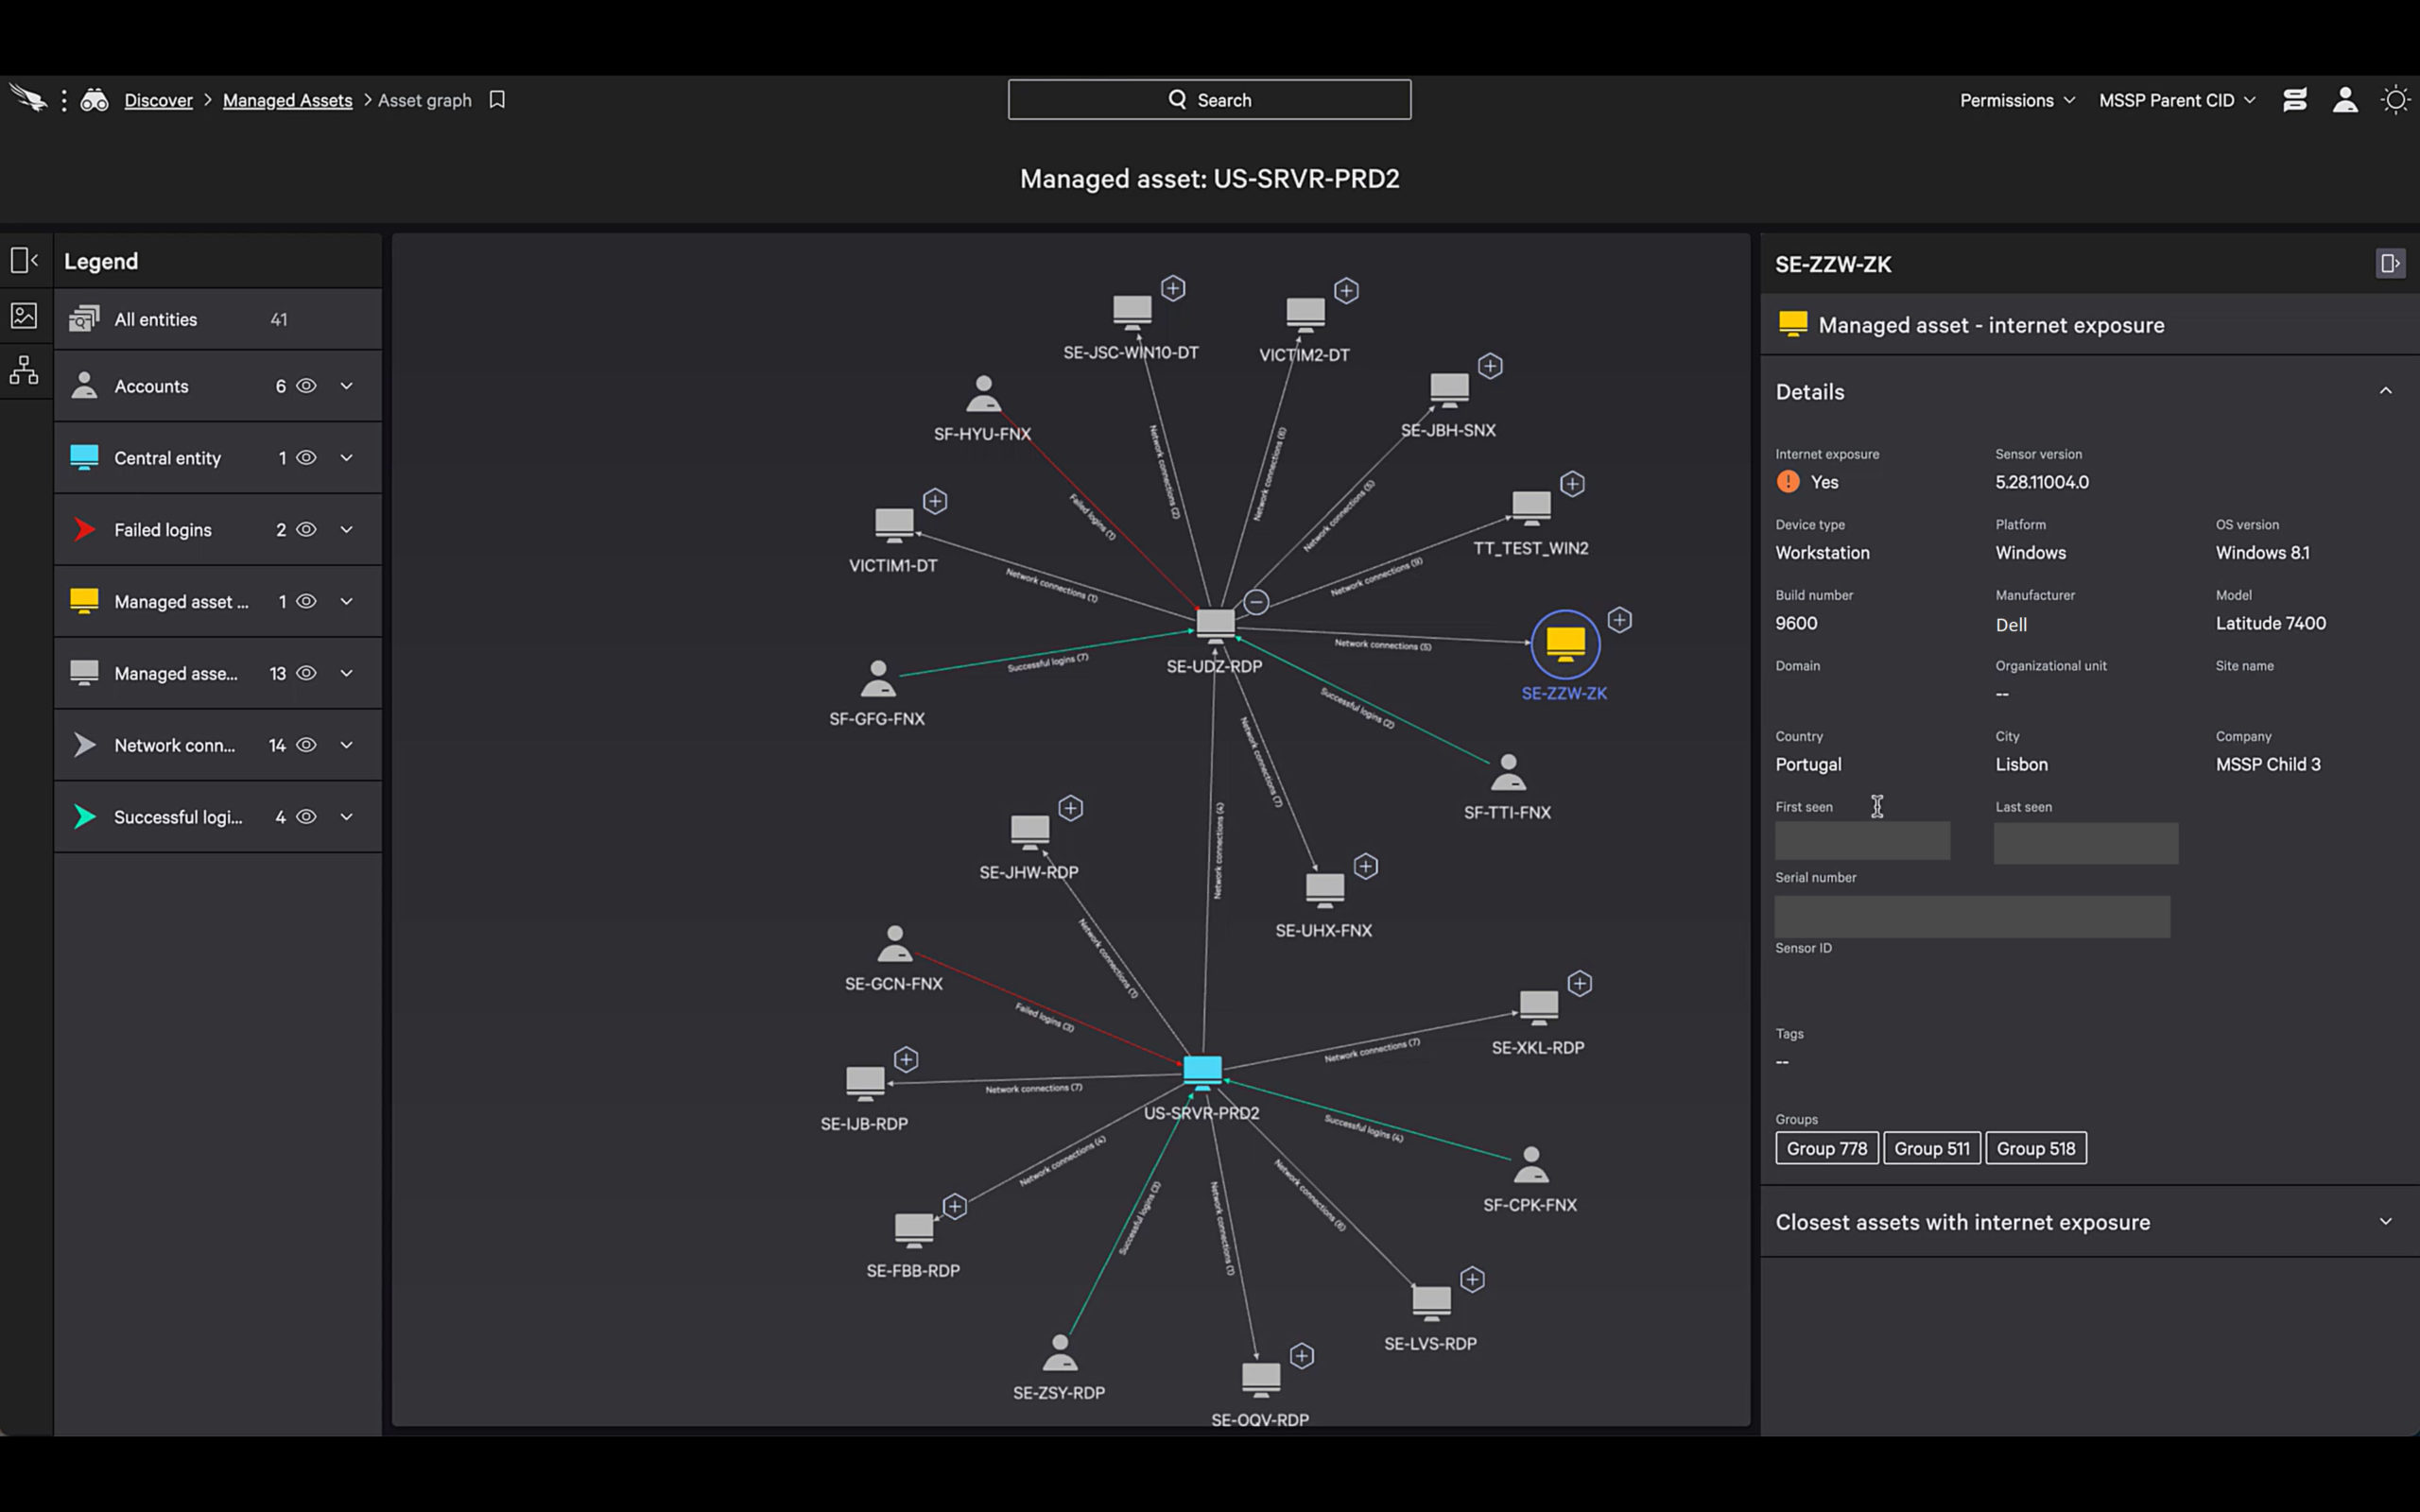
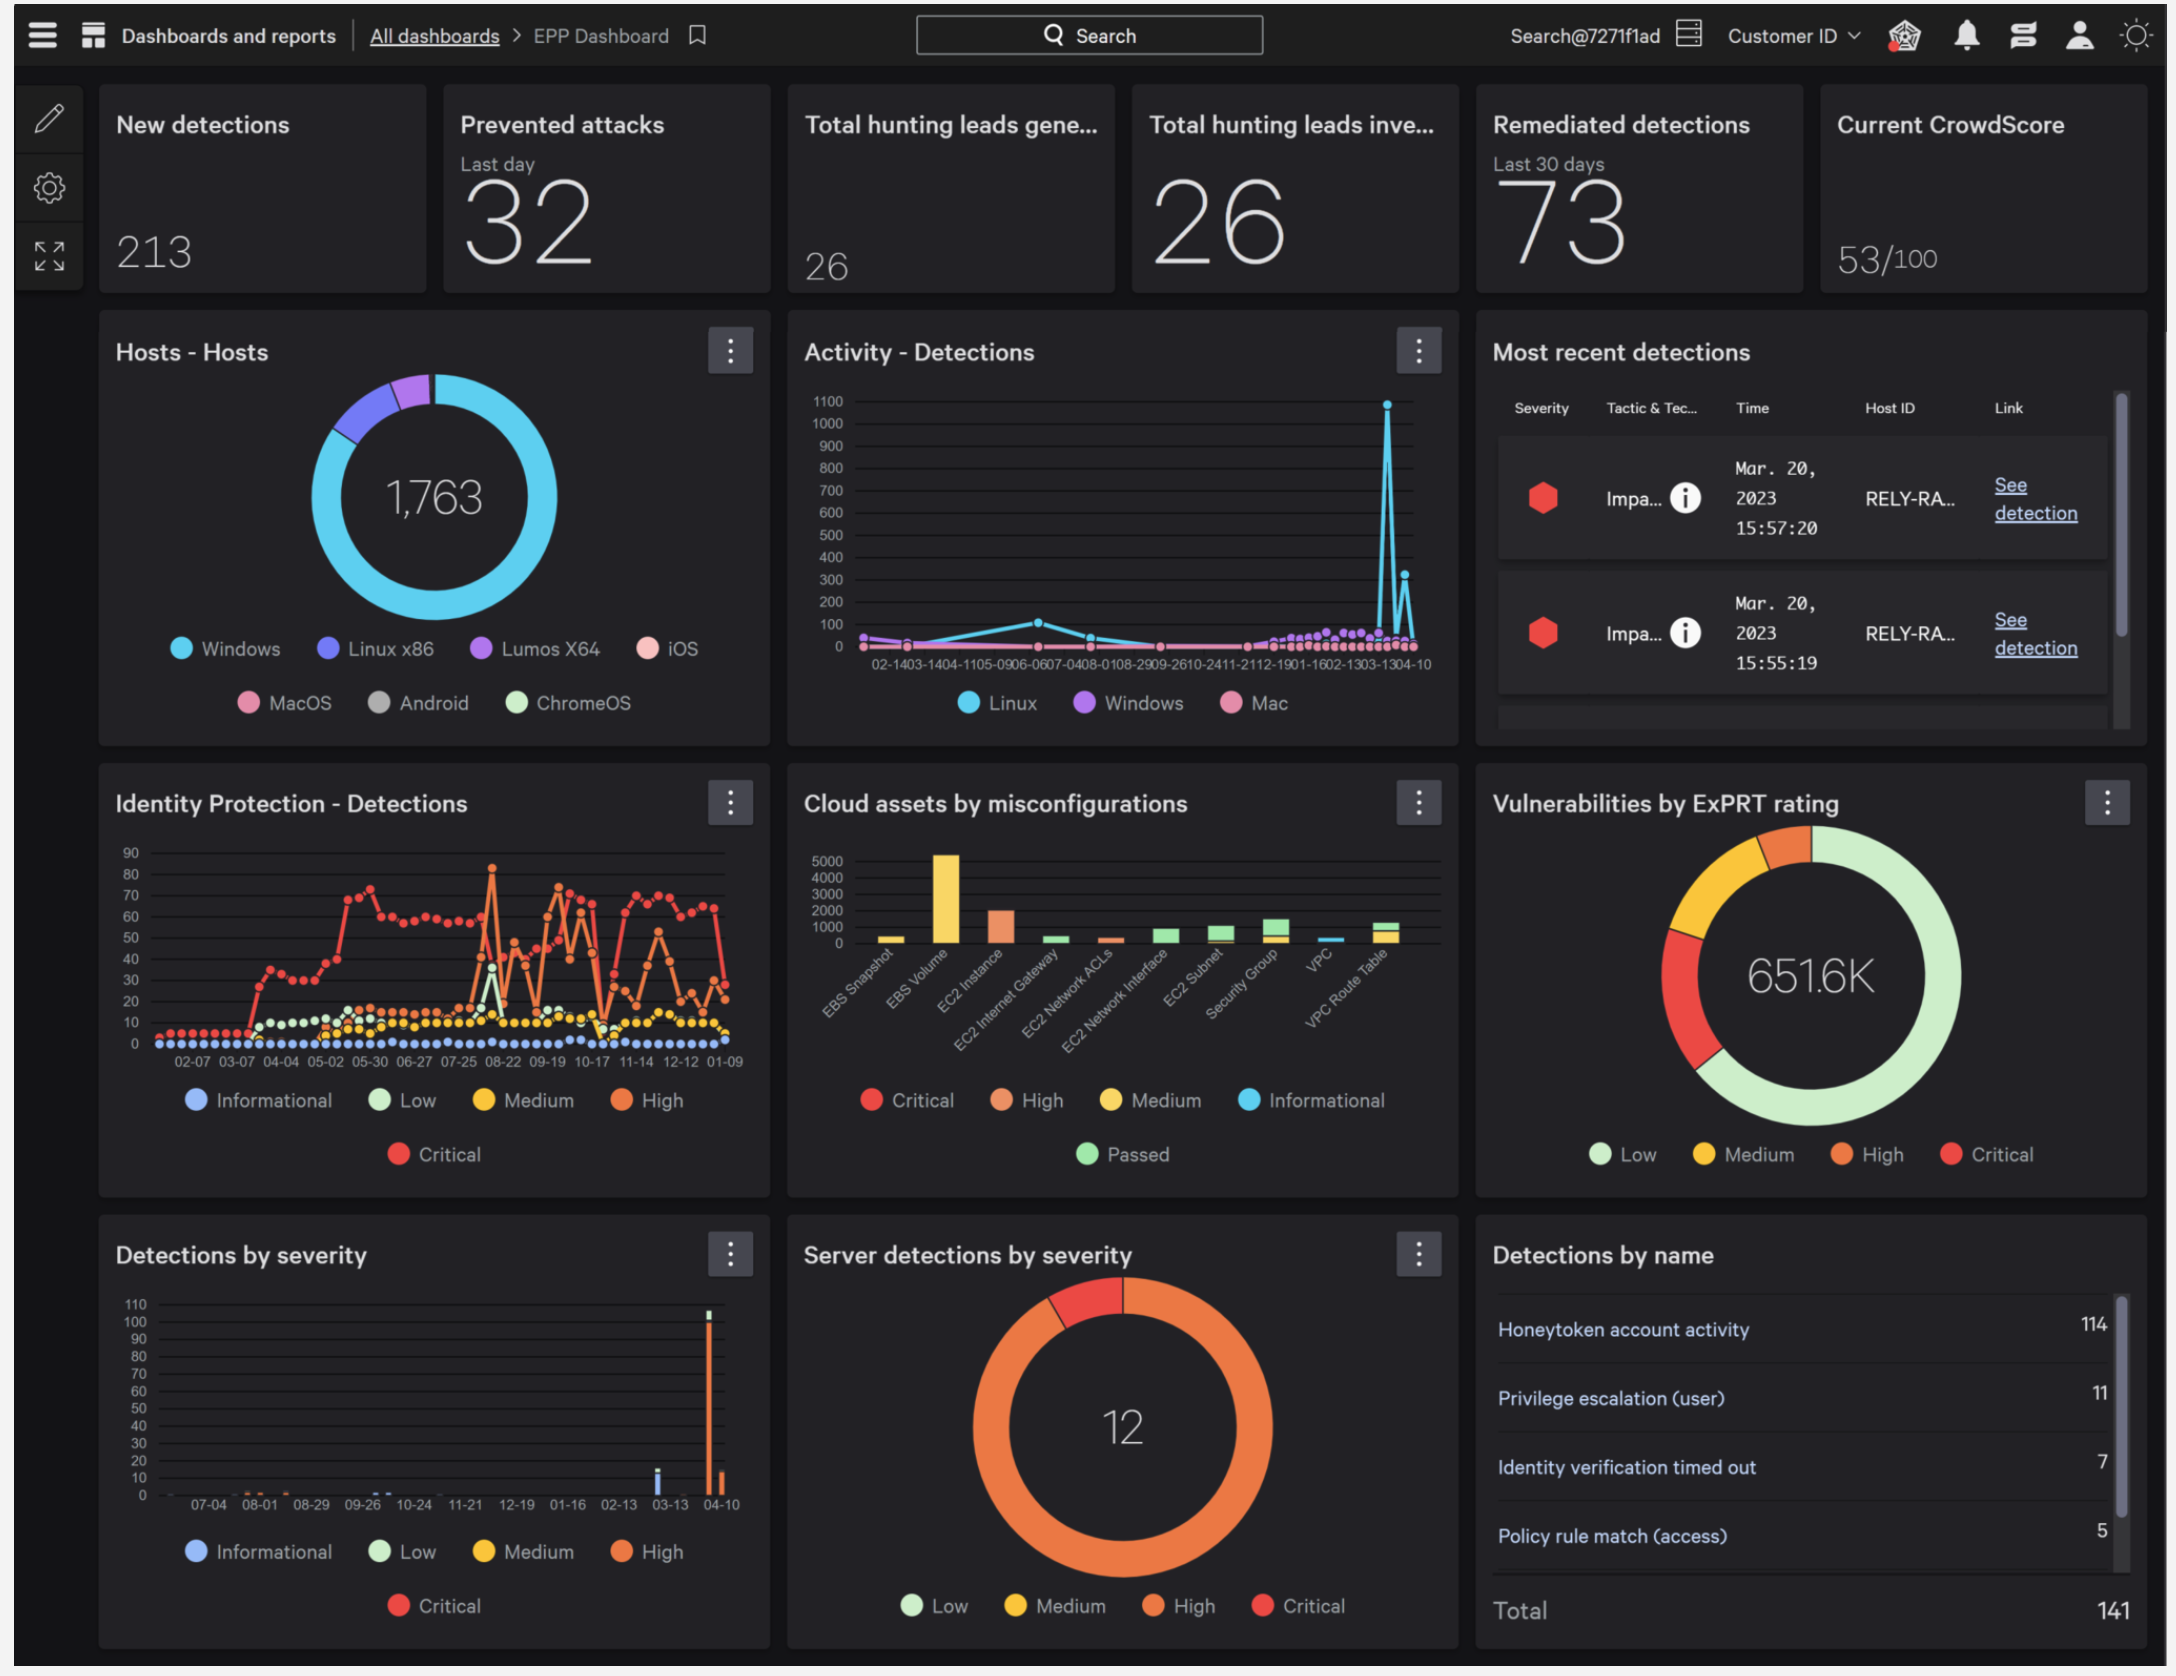
Captures
Résultats
- Parc couvert par une protection EDR/XDR unifiée
- Déploiement automatisé et reproductible
- Visibilité temps réel sur les menaces